Хакери зламали сайти через фейкову перевірку Cloudflare
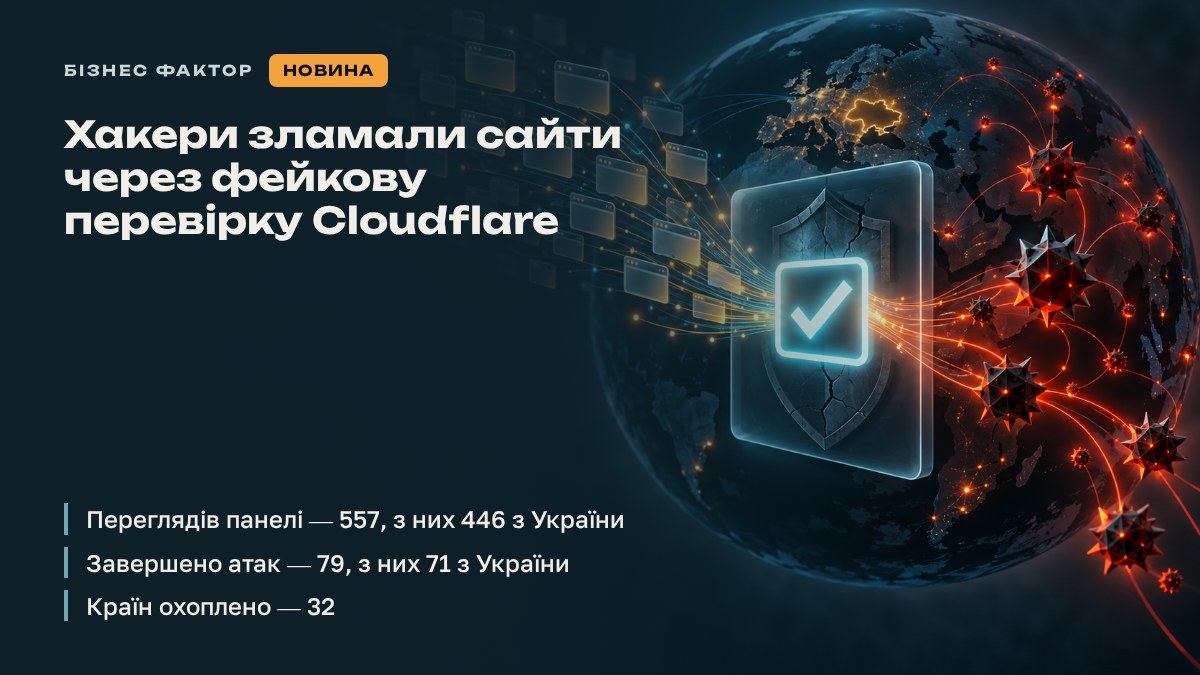
Зловмисники зламали сайти кількох українських компаній - клініки, видавництва, магазину автотоварів - і показують відвідувачам фейкову перевірку Cloudflare, яка просить скопіювати й виконати команду в Windows. Так на комп'ютер потрапляє вірус Psychedelic Stealer: краде паролі й дані браузерів (Chrome, Edge, Opera та інших) і криптогаманців (MetaMask, Trust Wallet, Exodus).
Як спрацьовує підроблена перевірка
На зламаних сторінках відвідувачам показують фейкове вікно перевірки Cloudflare українською мовою. Команду для Windows просять виконати вручну, але текст автоматично копіюється в буфер обміну — людині залишається лише вставити його в командний рядок. Після запуску на комп'ютер завантажується Psychedelic Stealer.
Серед зламаних ресурсів — сайти клініки, видавництва, магазину інструментів і продавця автотоварів, пише The Hacker News з посиланням на дослідження Arctic Wolf.
Що саме краде вірус
Крім паролів і даних браузерів Chrome, Edge та Opera, Psychedelic Stealer також працює з Brave, Opera GX, Vivaldi та Yandex. З криптогаманців дані вихоплюються з MetaMask, Trust Wallet, OKX Wallet, SafePal, а також десктопних застосунків Exodus, Atomic Wallet, Electrum, Bitcoin Core та Litecoin Core.
Крім того, шкідливе ПЗ збирає інформацію про заражений комп'ютер і може виконувати додаткові команди — зокрема завантажувати інше шкідливе програмне забезпечення.
Масштаб кампанії
За даними Arctic Wolf, панель керування кампанією на момент аналізу зафіксувала 557 переглядів, 426 переходів і 79 завершених взаємодій у 32 країнах. На Україну припало 446 переглядів, 351 перехід і 71 завершена взаємодія — переважна більшість активності.
- Українська мова інструкцій на зламаних сторінках
- Зламані переважно українські сайти
- Основна частка взаємодій — саме з України
На основі цих ознак дослідники вважають, що кампанія значною мірою орієнтована на українських користувачів. Водночас Arctic Wolf не встановила, яке саме хакерське угруповання стоїть за атакою.
Схожі загрози через ту саму техніку
Окремо компанія Blackpoint Cyber повідомила про два нові .NET-компоненти, які поширюються через той самий прийом із підробленою командою (ClickFix) — RemotePanel і BoundSiphon. RemotePanel дає зловмисникам віддалений доступ до зараженого комп'ютера: керування файлами й процесами, використання PowerShell, доступ до екрана. BoundSiphon натомість викрадає облікові дані, браузерні сесії, дані криптогаманців, менеджерів паролів та окремі документи.
Blackpoint Cyber також не пов'язала цю кампанію з конкретним відомим угрупованням, але виявила ознаки можливого російськомовного середовища розробки: шкідливий код перевіряє розкладку клавіатури й не запускається на системах із російською мовою.